Действия с источниками сканирования
В этом разделе описаны действия по добавлению, изменению и удалению источников сканирования, поддерживаемые источники сканирования и сочетания источников сканирования и инструментов безопасности.
Поддерживаемые источники сканирования
Система поддерживает следующие источники сканирования:
- Git Repository;
- Nexus;
- CLI Tool;
- Jfrog;
- Harbor;
- AppUrl.
Для источника в формате Git-репозитория доступны следующие типы системы контроля версий:
- GitHub;
- GitLab;
- BitBucket (облачный и серверный);
- Другое (возможно подключение других типов).
При запуске сканирований с использованием источника BitBucket можно скорректировать указанный порт (например: ssh://git@bitbucket.int.tronasoc.ru:0000/test/command.git → https://bitbucket.int.tronasoc.ru:0000/test/command.git).
После обновления TRON.ASOC до новой версии необходима повторная настройка интеграций с источниками Git Repository, у которых не был настроен тип системы контроля версий.
Подключение источника сканирования
Для подключения источников сканирования пользователь должен иметь как минимум следующие права доступа:
- Просмотр источников;
- Управление источниками;
Чтобы подключить источник сканирования, выполните следующие шаги:
-
Перейдите в раздел Интеграции → Источники сканирования.
-
Нажмите кнопку Добавить источник сканирования.
-
Заполните поля Имя, Описание.
-
Выберите тип доступа к источнику сканирования:
- Глобальный — при выборе этого типа доступа источник сканирования будет доступен во всех проектах;
- Проектный — при выборе этого типа доступа источник сканирования будет доступен только в выбранных проектах. После выбора этого типа доступа также выберите один или несколько проектов, в которых будет доступен этот источник сканирования.
-
Выберите источник сканирования из раскрывающегося списка Источник.
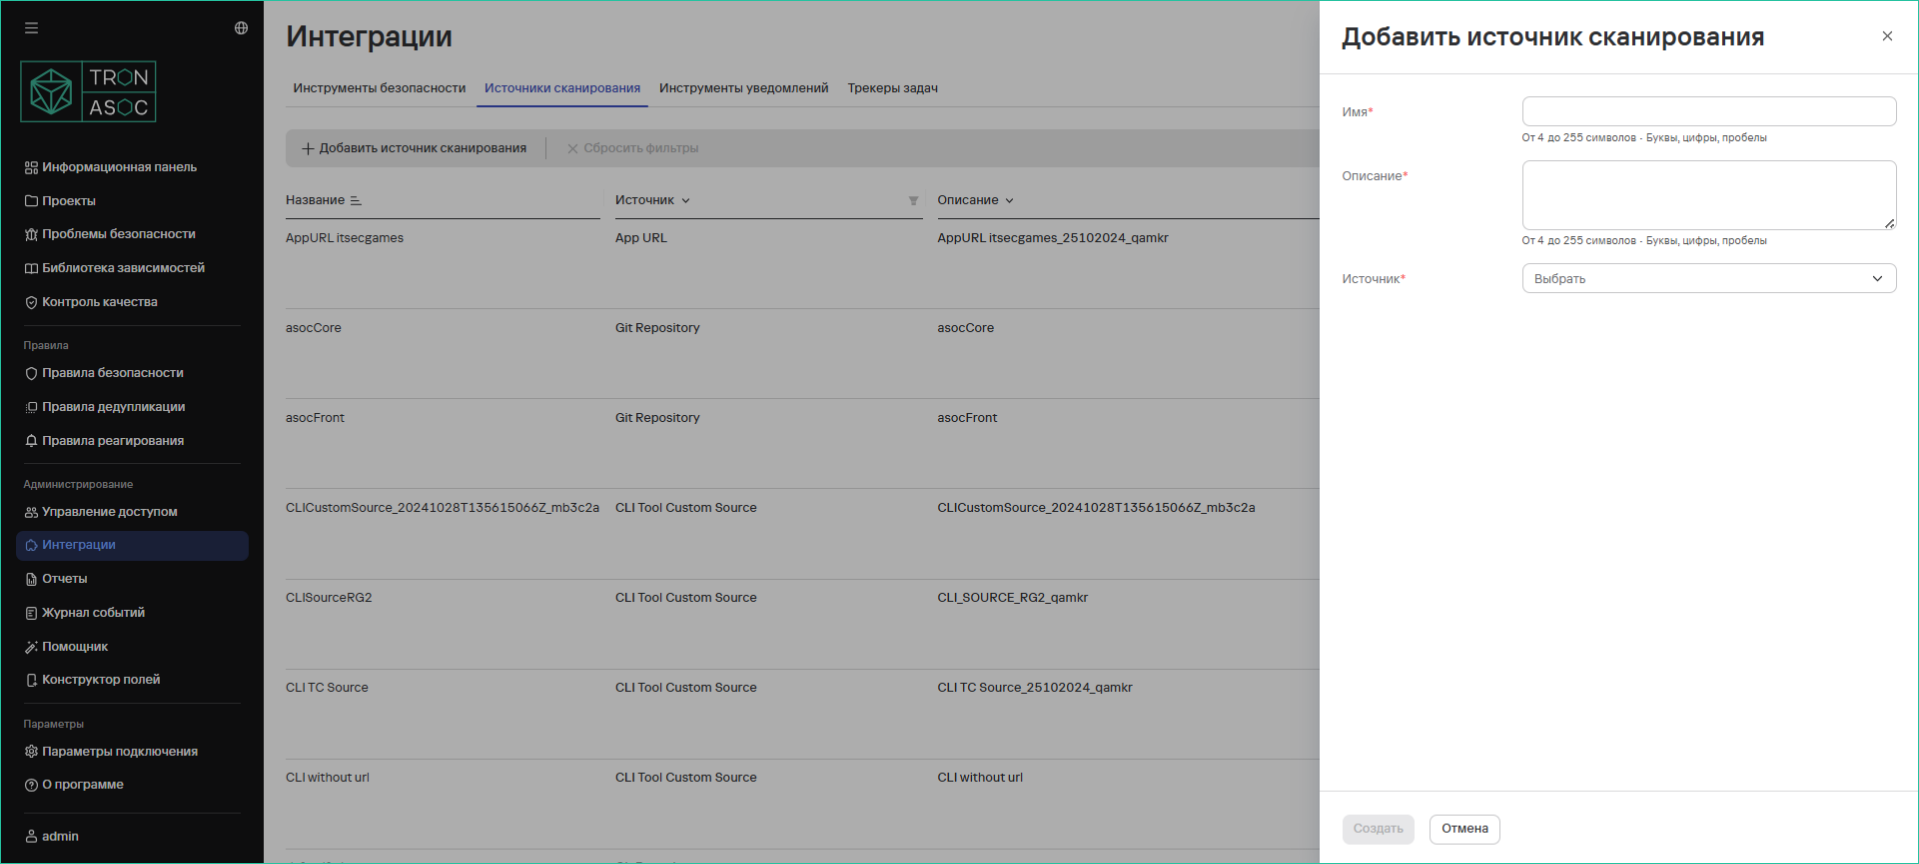
Рисунок 1 — Источники сканирования
-
Заполните дополнительные поля:
- URL источника;
- Метод аутентификации;
- Пропустить проверку соединения — при выборе этого параметра соединение с источником не будет проверяться перед запуском сканирования.
-
Заполните поля в зависимости от выбранного метода аутентификации:
- API-токен: поле API Токен;
- Логин/пароль: поля Логин и Пароль;
- Анонимный;
- SSH (безопасный метод авторизации по SSH-ключу; доступны все SSH, кроме
passphrase).
К сведениюМетод аутентификации можно не выбирать на этом шаге, но без него соединение с источником не проверить.
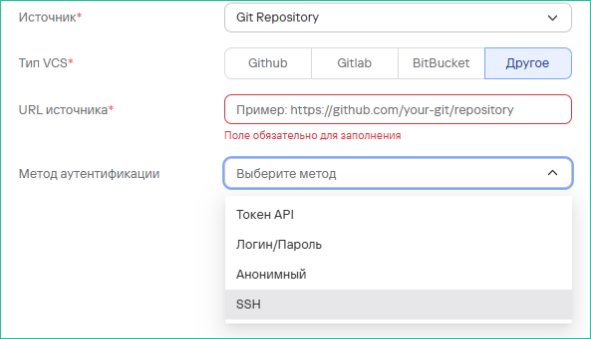
Рисунок 2 — Источники сканирования
-
При необходимости проверьте соединение: нажмите кнопку Проверить соединение.
К сведениюПроверка соединения доступна, только если данные для аутентификации в источнике сканирования введены корректно. Если данные указаны верно, проверка соединения будет успешной. Если соединение не установлено, проверьте корректность введенных данных и повторите попытку.
-
Нажмите кнопку Создать.
Редактирование источника сканирования
Чтобы отредактировать источник сканирования, выполните следующие шаги:
- Перейдите в раздел Интеграции → Источники сканирования.
- Нажмите кнопку дополнительных действий (
 ) в строке необходимого источника.
- Нажмите кнопку Редактировать.
- Измените необходимые данные.
- Нажмите кнопку Сохранить.
Удаление источника сканирования
Чтобы удалить один источник сканирования, выполните следующие шаги:
- Перейдите в раздел Интеграции → Источники сканирования.
- Нажмите кнопку дополнительных действий () в строке необходимого источника.
- Нажмите кнопку Удалить.
- Подтвердите удаление источника в открывшемся окне.
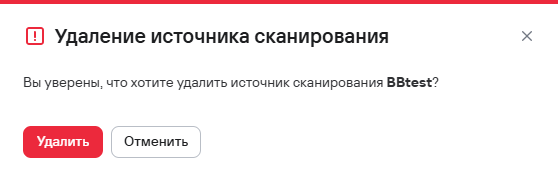
Рисунок 3 — Подтверждение удаления одного источника сканирования
Чтобы удалить несколько источников сканирования, выполните следующие шаги:
- Выберите источники сканирования с помощью флажков (
 ).
- Нажмите кнопку удаления (
 ), расположенную над таблицей источников.
- Подтвердите удаление источников в открывшемся окне.
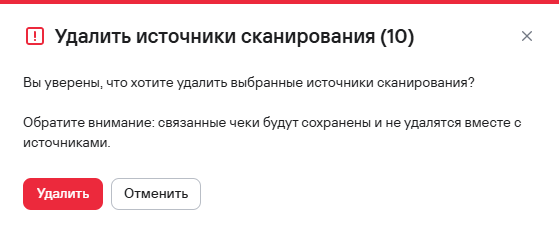
Рисунок 4 — Подтверждение удаления нескольких источников сканирования
Сочетания источников сканирования и инструментов безопасности
В системе существуют следующие сочетания источников сканирования и инструментов безопасности:
- CLI-инструменты (ESLint, Gitlab SAST, Trivy, Grype, KICS, Aqua, OWASP Dependency Track, Gitleaks) + CLI Custom source.
- CLI-инструменты с возможностью запуска в k8s + Git Repository. Актуальный список CLI-инструментов с возможностью запуска в k8s представлен в разделе Запуск CLI-инструментов в Kubernetes.
- KCS + Nexus/Harbor/Jfrog.
- Appscreener Solar SAST/Solar SCA/PTAI + Git Repository.
- SASTAV + Git Repository.
- CodeScoring + Git Repository/Nexus/Harbor/Jfrog.
- Manual tool + CLI Custom source.
- Appscreener Solar DAST + App URL.
CLI-инструменты из сочетания 1 могут образовывать проверки безопасности только с типом источника CLI Custom Source.
При создании проверки с сочетанием 2 инструмент запускается в k8s в виде job, получает данные из источника, выполняет проверку безопасности и возвращает отчет о проблемах безопасности
При создании проверки безопасности с сочетаниями 3, 4 необходимо также указать ветку/тег источника (можно несколько).
При создании проверки безопасности с сочетанием 5 необходимо также указать набор правил сканирования и связь ветки/тега источника с коммитом.
При создании проверки безопасности с сочетанием 6 необходимо также указать тип проверки безопасности (SCA, container SCA, secrets). При выборе типа secrets также необходимо выбрать конфигурацию секретов, либо загрузить новую. Кроме того, необходимо указать ветку/тег источника (можно несколько)
Тип инструмента Manual tool сочетается только с типом источника CLI Custom Source, поскольку инструменты этого типа поддерживаются только для загрузки SARIF-отчетов.