Создание проверки безопасности
Проверка безопасности — это сущность, объединяющая инструмент сканирования и источник сканирования. Она используется для запуска сканирования безопасности и получения результатов сканирований.
Перед началом работы
Перед добавлением проверок безопасности убедитесь, что в системе настроена интеграция с необходимыми источниками сканирования (см. раздел Интеграции → Источники безопасности).
Пользователь с системными правами на управление источниками сканирования может добавить требуемые источники. Подробнее об этом см. раздел Источники сканирования.
Параметры проверки безопасности
Проверки безопасности слоя содержат следующие данные:
- # — порядковый номер проверки безопасности;
- Источник — название источника сканирования;
- Инструмент — название инструмента безопасности;
- Запуск (Ручной/Автоматический);
- Контроли качества;
- Статус проверки — статус прохождения контроля качества по отдельной проверке.
Чтобы узнать, по каким метрикам не пройден контроль качества, нажмите статус Не пройден. Откроется окно просмотра списка метрик контролей качества.
- Результаты сканирования по отдельной проверке;
- Проблемы безопасности по отдельной проверке;
- Дополнительные действия по проверке:
- Начать новое сканирование;
- Редактировать проверку;
- Импортировать результаты;
- Импортировать SBOM;
- Удалить проверку;
- Добавить проблемы безопасности вручную (доступно для инструмента типа Manual);
Создание новой проверки безопасности
Чтобы добавить проверку безопасности, выполните следующие шаги:
-
Перейдите в раздел Проекты → Название проекта → Слои проекта → Слой проекта.
-
Нажмите кнопку Добавить (если не добавлено ни одной проверки) или Добавить проверку безопасности.
-
Заполните данные в форме создания проверки безопасности.
К сведениюПри заполнении формы учитывайте следующее:
- для сканирования выберите уже созданный источник или введите название нового источника и нажмите кнопку Создать «название источника». В результате будет создан новый источник с типом Custom;
- при настройке проверки безопасности инструмент безопасности обязателен. Выбрать можно только инструмент, ранее добавленный администратором в разделе Интеграции;
- поля формы зависят от выбранных полей Источник и Инструмент;
- при создании проверки можно добавить несколько веток/тегов источника;
- для некоторых инструментов безопасности можно выбрать тип запуска сканирования (ручной или автоматический), частоту запуска и время запуска сканирования при автоматическом запуске;
- при выборе инструмента Appscreener SAST можно сформировать и скачать API-запрос.
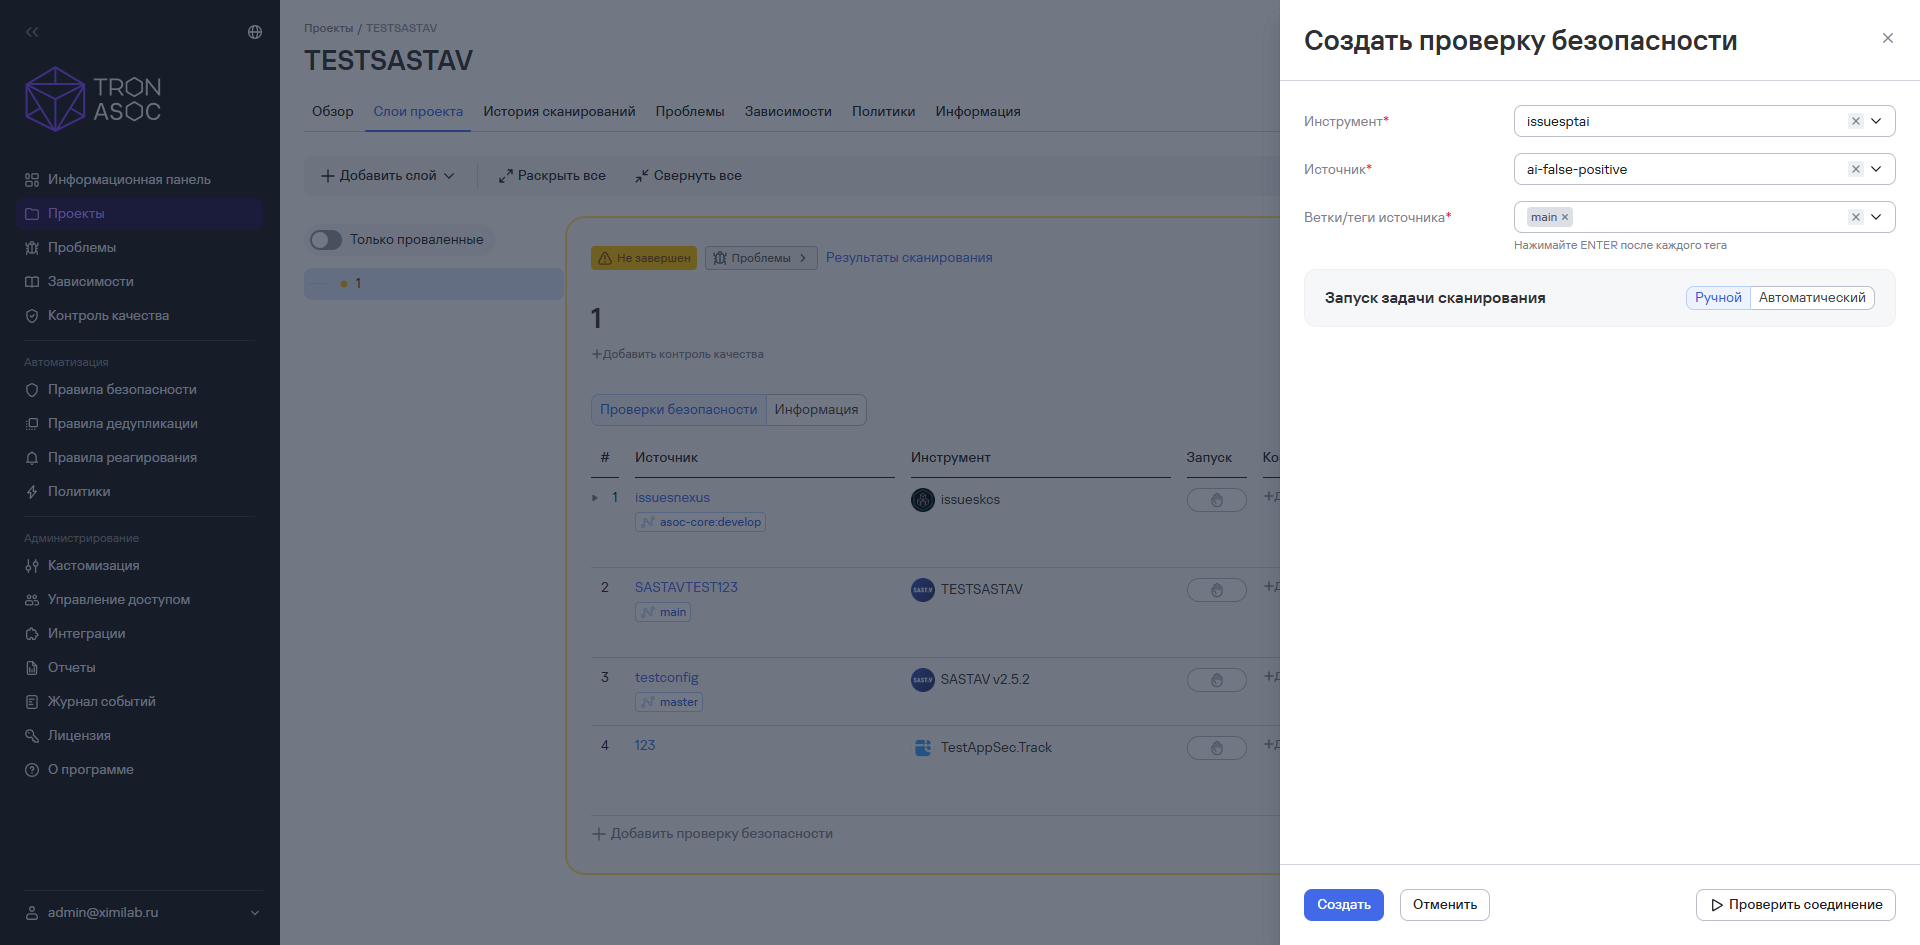
Рисунок 1 — Добавление новой проверки безопасности
-
Укажите способ запуска проверки безопасности (вручную или по расписанию).
-
При выборе способа запуска По расписанию укажите интервал сканирования и время сканирования.
-
Проверьте соединение с инструментом, нажав кнопку Проверить соединение.
К сведениюПроверка соединения доступна, только если данные для аутентификации в инструменте безопасности введены корректно. Если данные указаны верно, проверка соединения будет успешной. Если соединение не установлено, проверьте корректность введенных данных и повторите попытку.
К сведениюТакже проверку соединения с инструментом безопасности можно выполнить и в разделе Интеграции → Инструменты безопасности. Для этого нажмите кнопку дополнительных действий (
 ) рядом с интеграцией и выберите вариант Проверить соединение.
-
Нажмите кнопку Создать.
Проверка результата
Убедитесь, что новая проверка безопасности отображается в списке проверок слоя и имеет статус Новый.
При создании проверки безопасности учитывайте следующее:
- Если при создании интеграции с инструментом безопасности/источником сканирования администратор системы не указал метод аутентификации, то при добавлении инструмента/источника в проверку безопасности необходимо обязательно ввести данные для аутентификации (API-токен, логин/пароль).
- При выборе метода аутентификации на этапе создания проверки безопасности требуется ввести данные для аутентификации.
- При редактировании источника сканирования в ранее созданной проверке безопасности поле Ветки/теги источника показывается или скрывается в зависимости от типа нового источника:
- Если новый источник не использует ветки — поле ветки скрывается;
- Если не использует образы — поле тега скрывается.