Раздел «Управление доступом»
В разделе Управление доступом пользователь может выполнять следующие действия:
- добавлять, редактировать и архивировать пользователей;
- сбрасывать пароли пользователей;
- добавлять, редактировать и удалять роли пользователей;
- назначать пользователям роли;
- добавлять, редактировать и удалять группы пользователей;
- объединять пользователей в группы;
- настраивать параметры аутентификации в LDAP (Lightweight Directory Access Protocol);
- настраивать параметры подключения SSO (Single Sign-On);
- настраивать параметры аутентификации в TRON.ASOC.
Раздел содержит следующие подразделы:
- подраздел Пользователи;
- подраздел Роли;
- подраздел Группы;
- подраздел LDAP;
- подраздел SSO;
- подраздел Параметры аутентификации.
Пользователи
Подраздел Пользователи содержит список со следующей информацией о пользователях:
-
Имя пользователя — уникальный логин или идентификатор пользователя;
-
Отображаемое имя — имя, которое видят другие пользователи;
-
Тип учетной записи — внутренняя учетная запись, созданная в системе, или учетная запись LDAP/SSO.
warningУчетные записи LDAP/SSO нельзя редактировать или сбрасывать пароль для них.
- Назначенные роли — перечень ролей, которые присвоены пользователю;
- Сброс пароля — индикатор того, требуется ли пользователю сброс пароля. Значение Да означает, что пользователь должен изменить свой пароль при следующем входе.
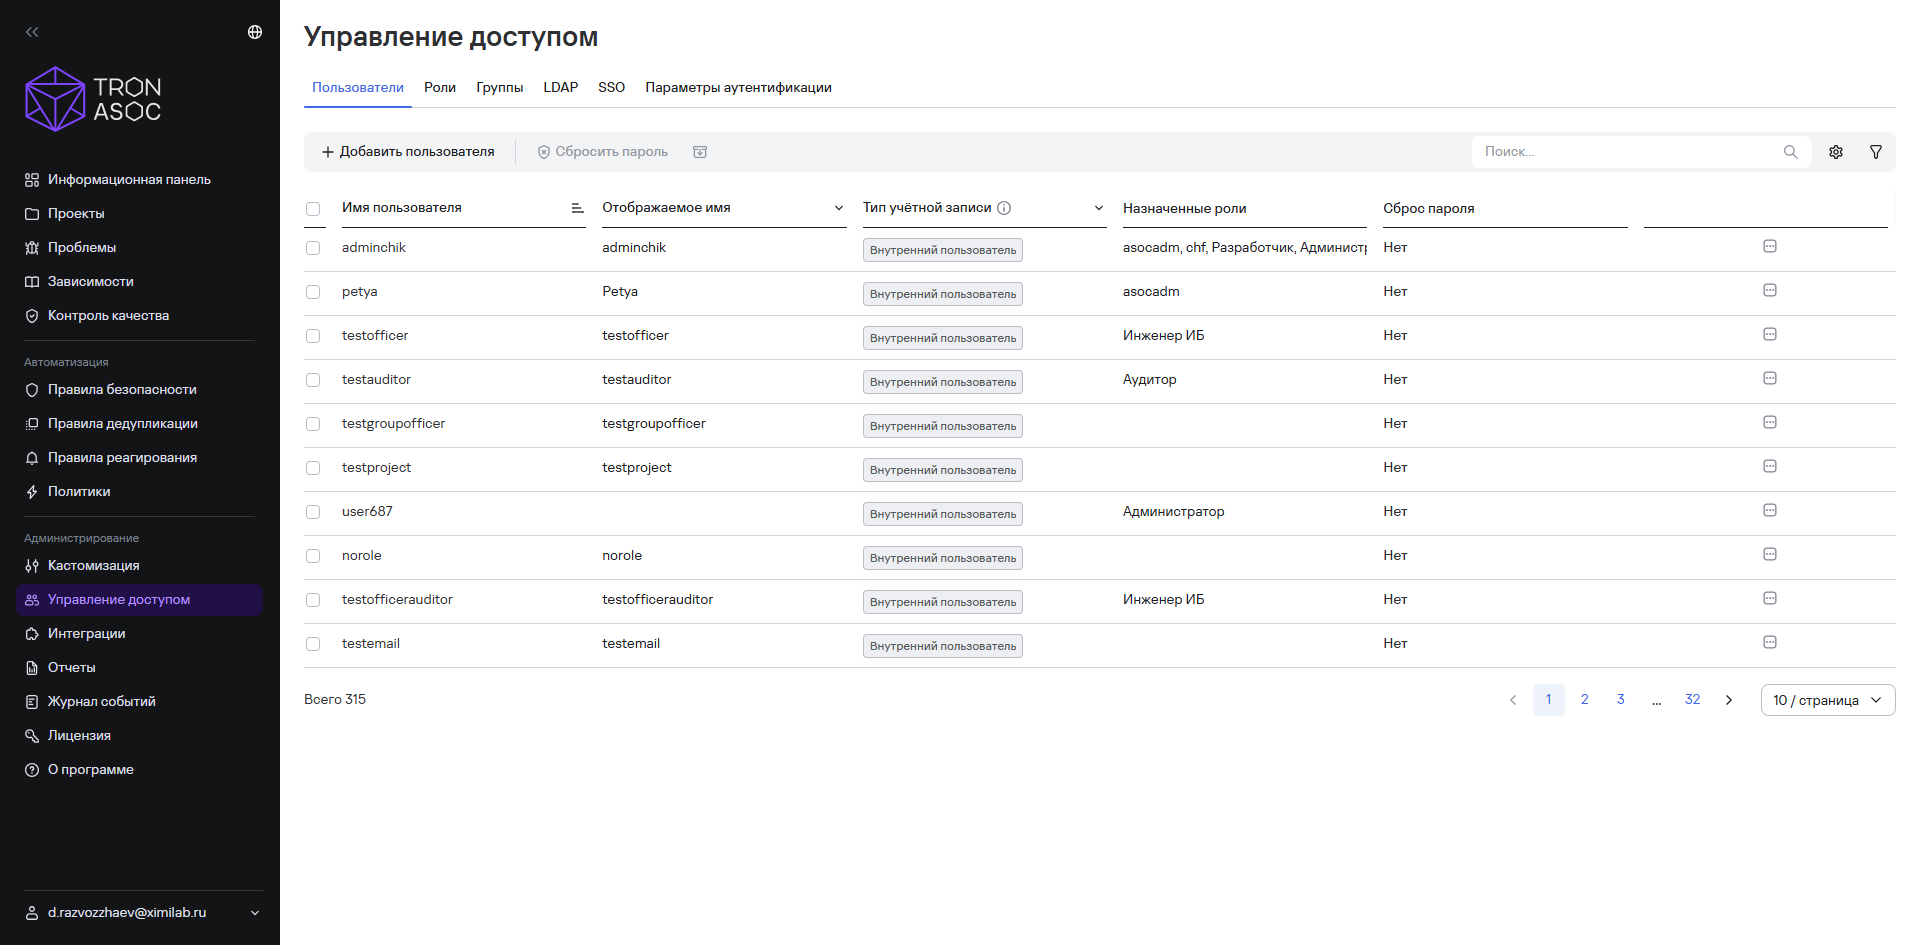
Рисунок 1 — Пользователи
Роли
В подразделе Роли отображаются все роли системы с указанием количества пользователей, которым они принадлежат.
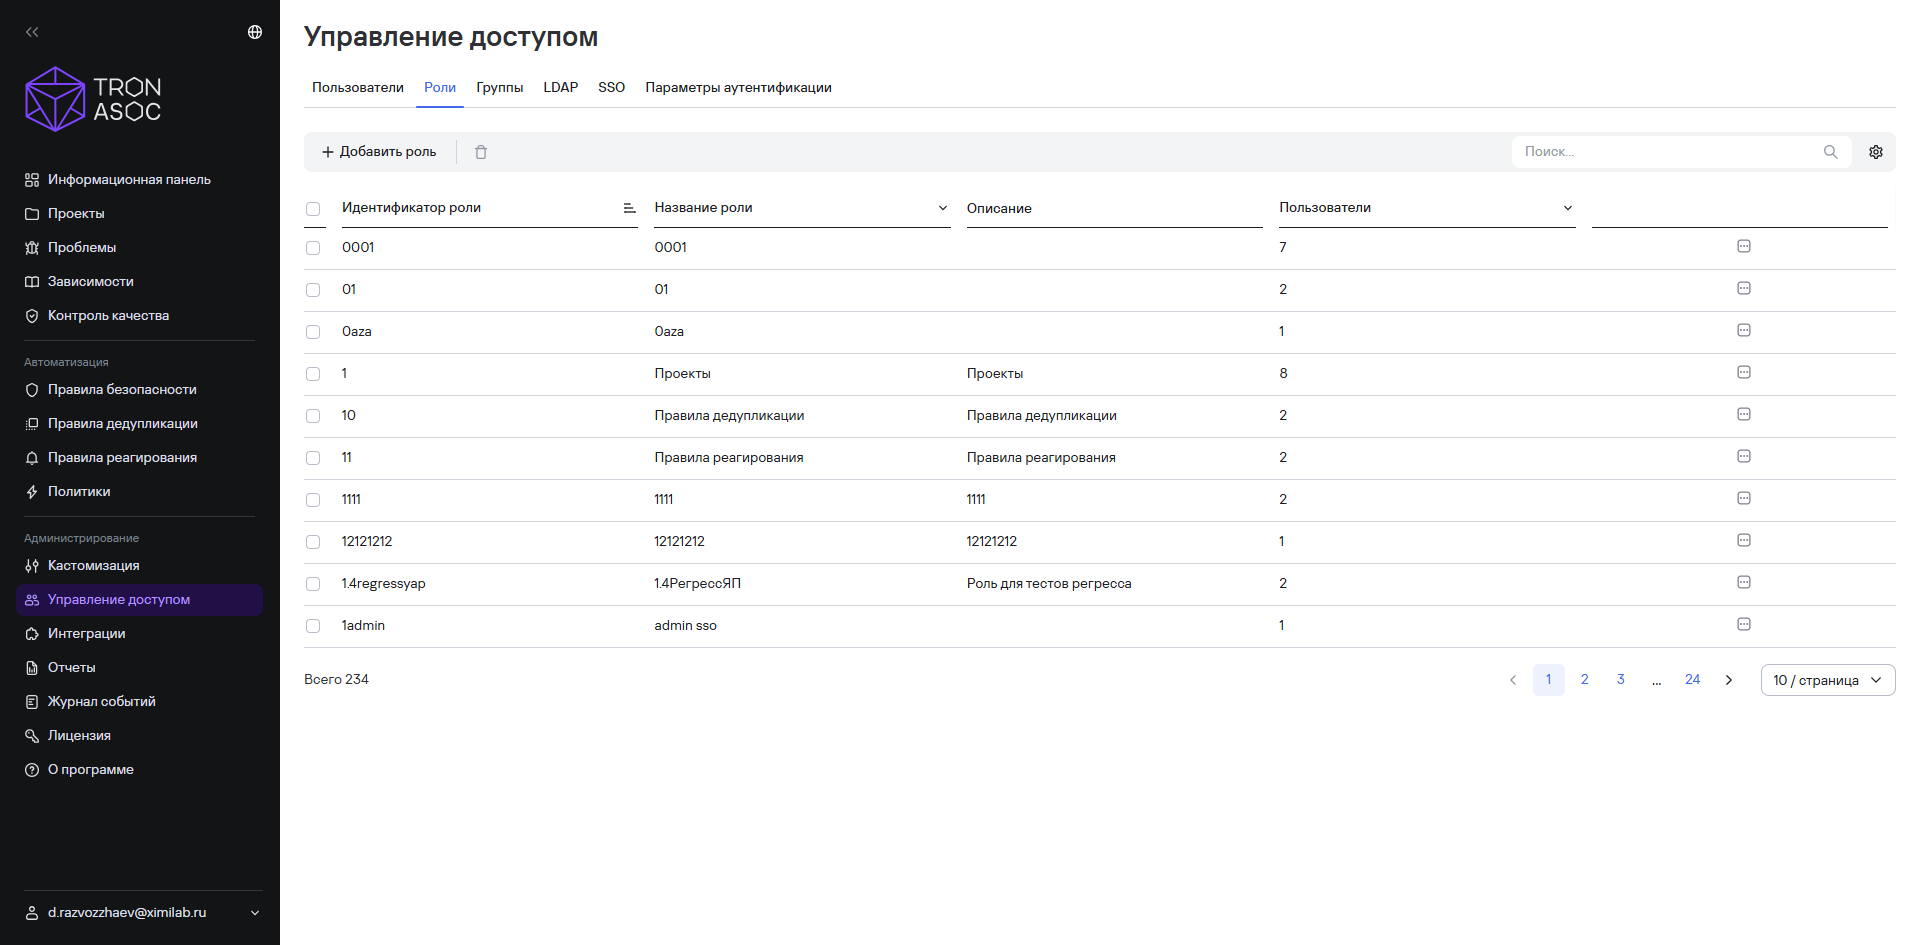
Рисунок 2 — Роли
Базовые роли системы
| Роль | Описание |
|---|---|
| Администратор (isadm) | Роль с полными правами, при установке продукта присваиваются все существующие права. Предназначена для пользователей, отвечающих за развертывание и сопровождение инфраструктуры и системного программного обеспечения, необходимых для работы решения (например, операционные системы, сервера приложений, базы данных), а также отвечающих за создание и управление учетными записями, ролями и доступами пользователей, внесение изменений в настройки, контроль лицензии, подключение инструментов безопасности и источников сканирования. |
| Аудитор (isaud) | Роль предназначена для контроля за безопасностью данных и систем, мониторинга действий пользователей и операций системы, анализа журналов событий, контроля результатов сканирования и соответствия Контролям качества. |
| Инженер ИБ (isoff) | Роль предназначена для контроля и обеспечения информационной безопасности разрабатываемых проектов, настройки правил безопасности и мониторинга угроз, управление инструментами безопасности, сканированиями. |
| Разработчик (dev) | Минимальная базовая роль, предназначена для пользователей, которые проверяют соответствие стандартам, просматривают результаты сканирования и исключенные проблемы. |
- Роль Администратор (isadm) невозможно удалить, а можно только заблокировать. Кроме того, в TRON.ASOC существует правило, по которому в системе обязан быть хотя бы один пользователь с ролью Администратор (isadm).
- Остальные роли (Аудитор (isaud), Инженер ИБ (isoff), Разработчик (dev)) можно удалять.
Группы
В подразделе Группы можно создавать, редактировать и удалять группы пользователей, добавлять пользователей в группы и настраивать маппинг с группами LDAP/SSO.
При добавлении новых пользователей в группу указанные в группе дополнительные права суммируются с правами роли пользователя.
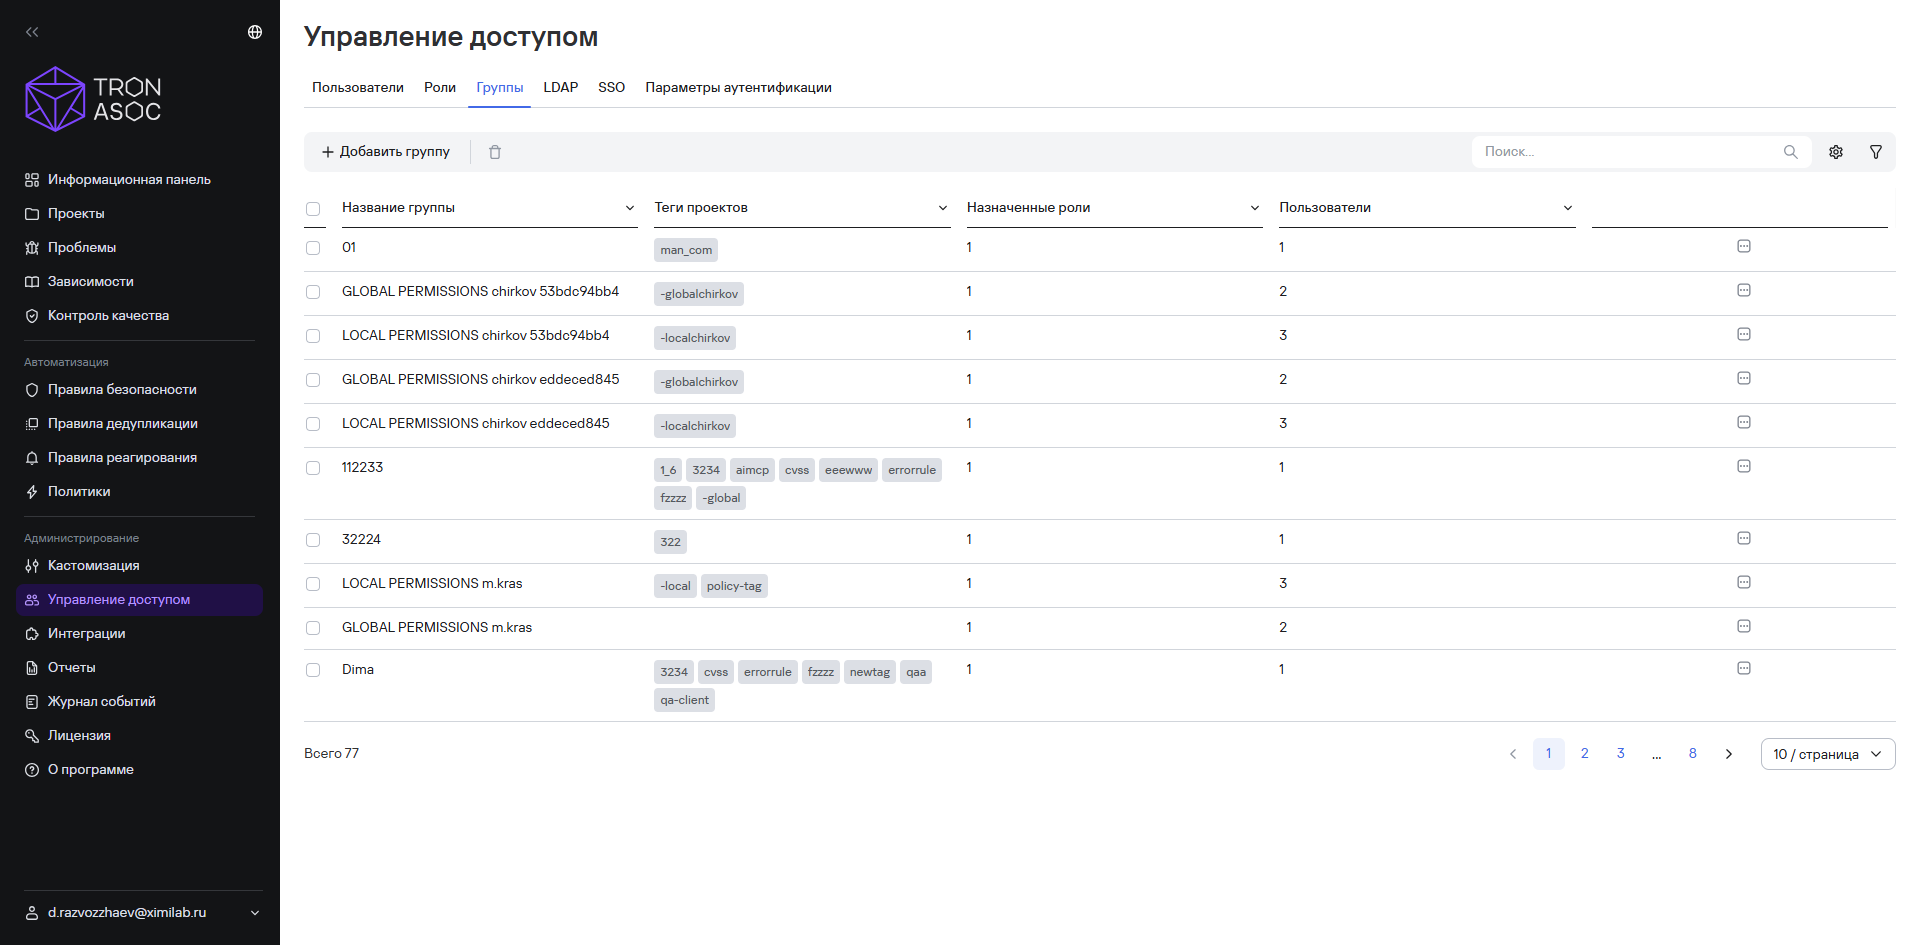
Рисунок 3 — Группы
LDAP
Подраздел LDAP предназначен для удобного и безопасного управления пользователями и их доступом, используя интеграцию с LDAP или AD.
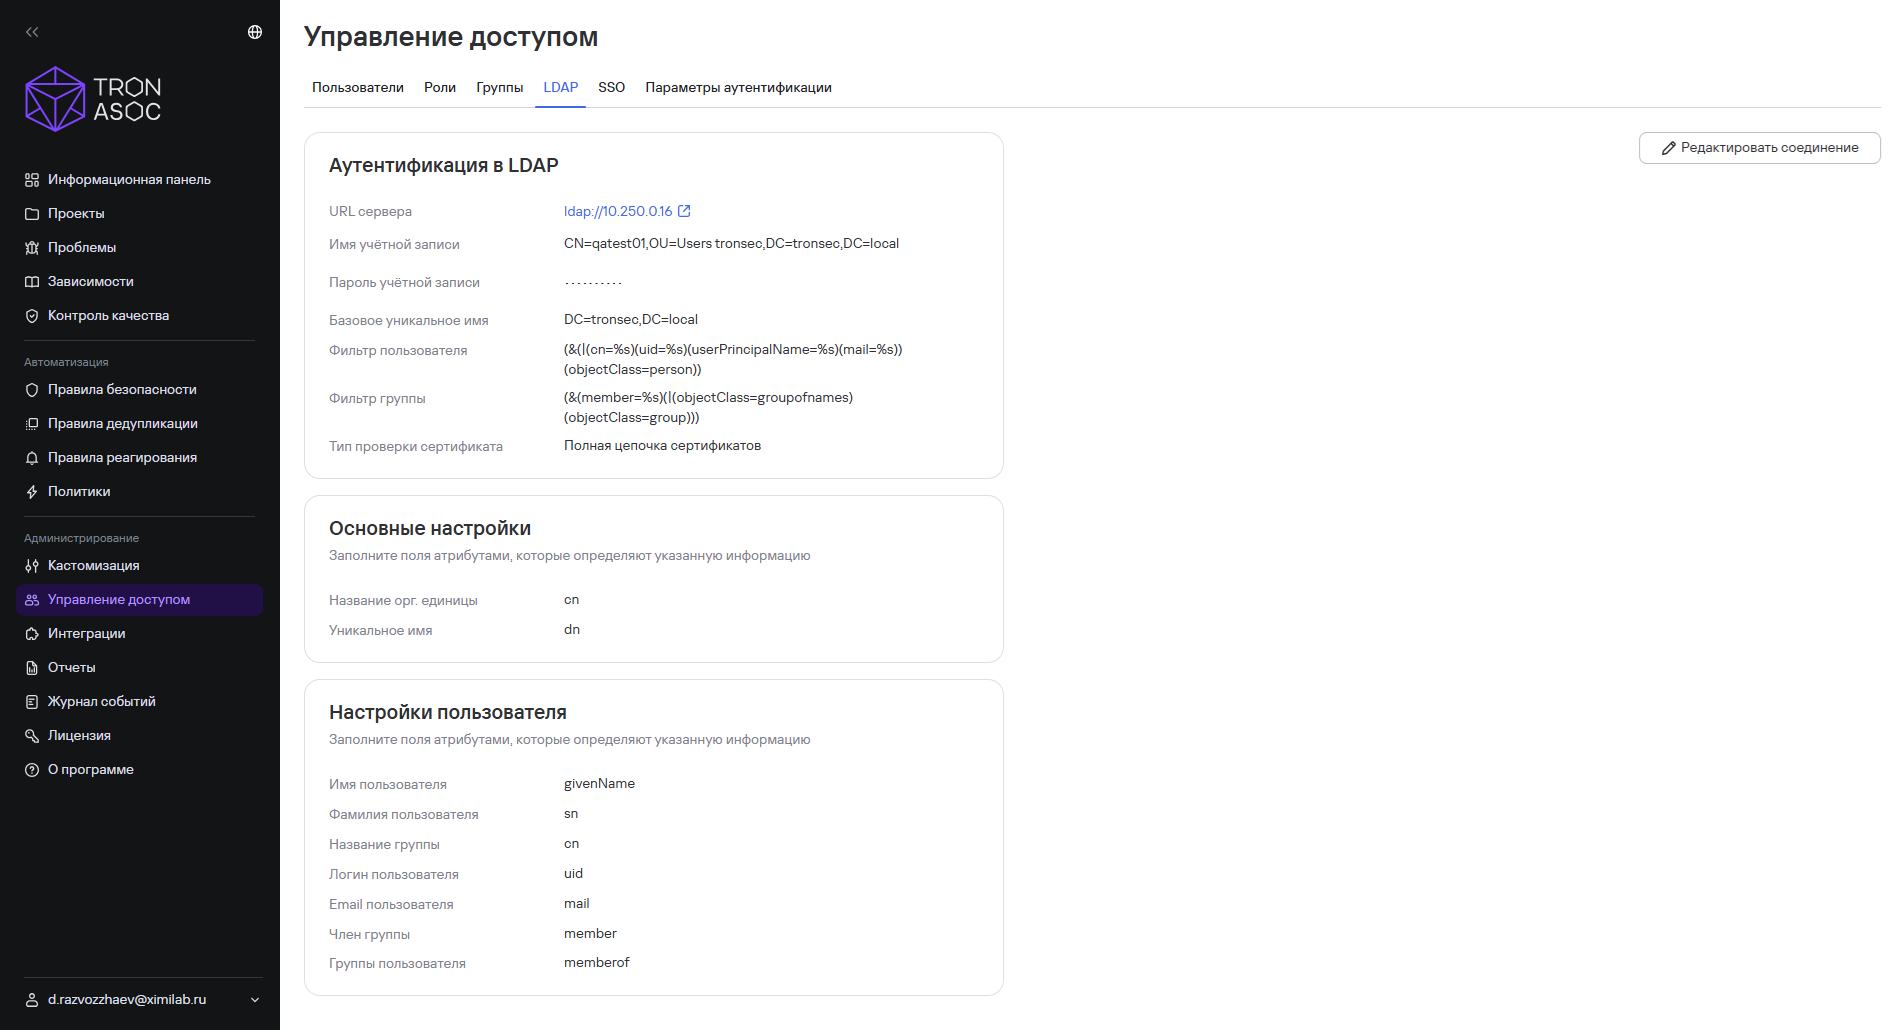
Рисунок 4 — LDAP
SSO
Подраздел SSO предназначен для настройки и управления пользователями и их доступом, используя интеграцию с IdP (Identity Provider) сервисами (например, с помощью сервисов Identity Blitz, Keycloak).
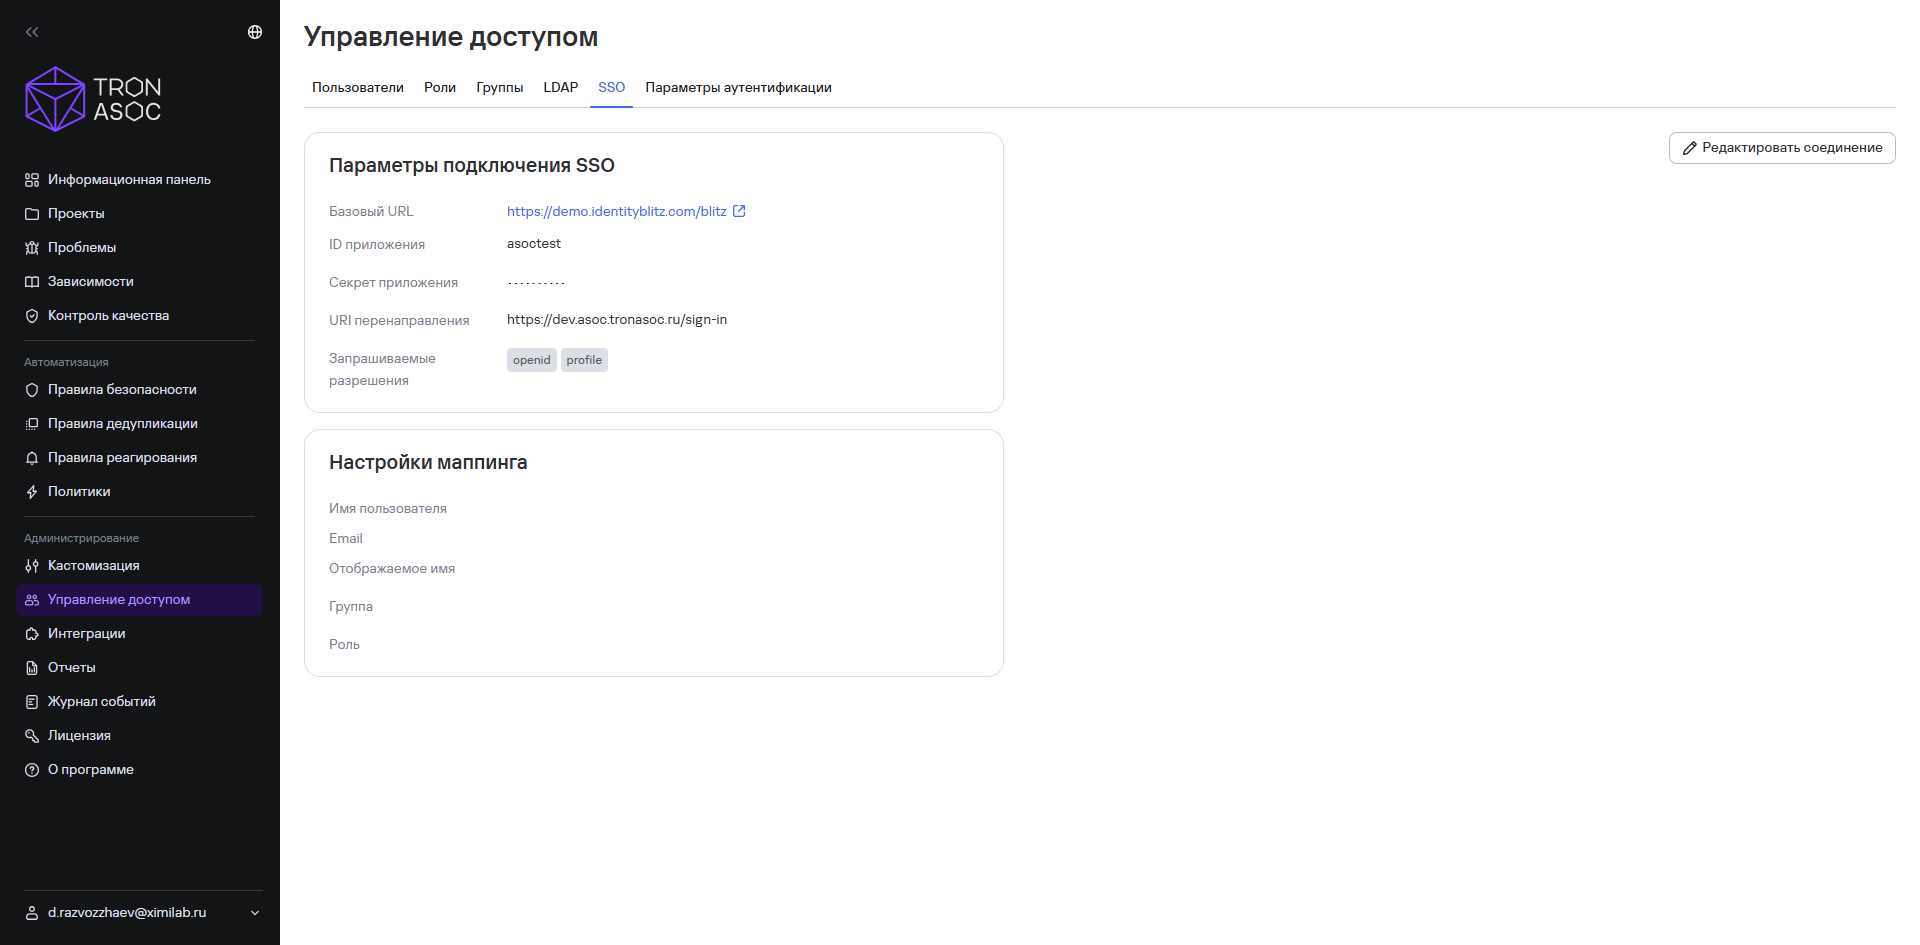
Рисунок 5 — SSO
Параметры аутентификации
В подразделе Параметры аутентификации можно настроить следующие параметры:
- методы аутентификации;
- максимальная продолжительность сессии;
- максимальное количество попыток ввода некорректного пароля перед временной блокировкой учетной записи;
- продолжительность временной блокировки учетной записи;
- выход после бездействия;
- требования к паролю учетной записи.
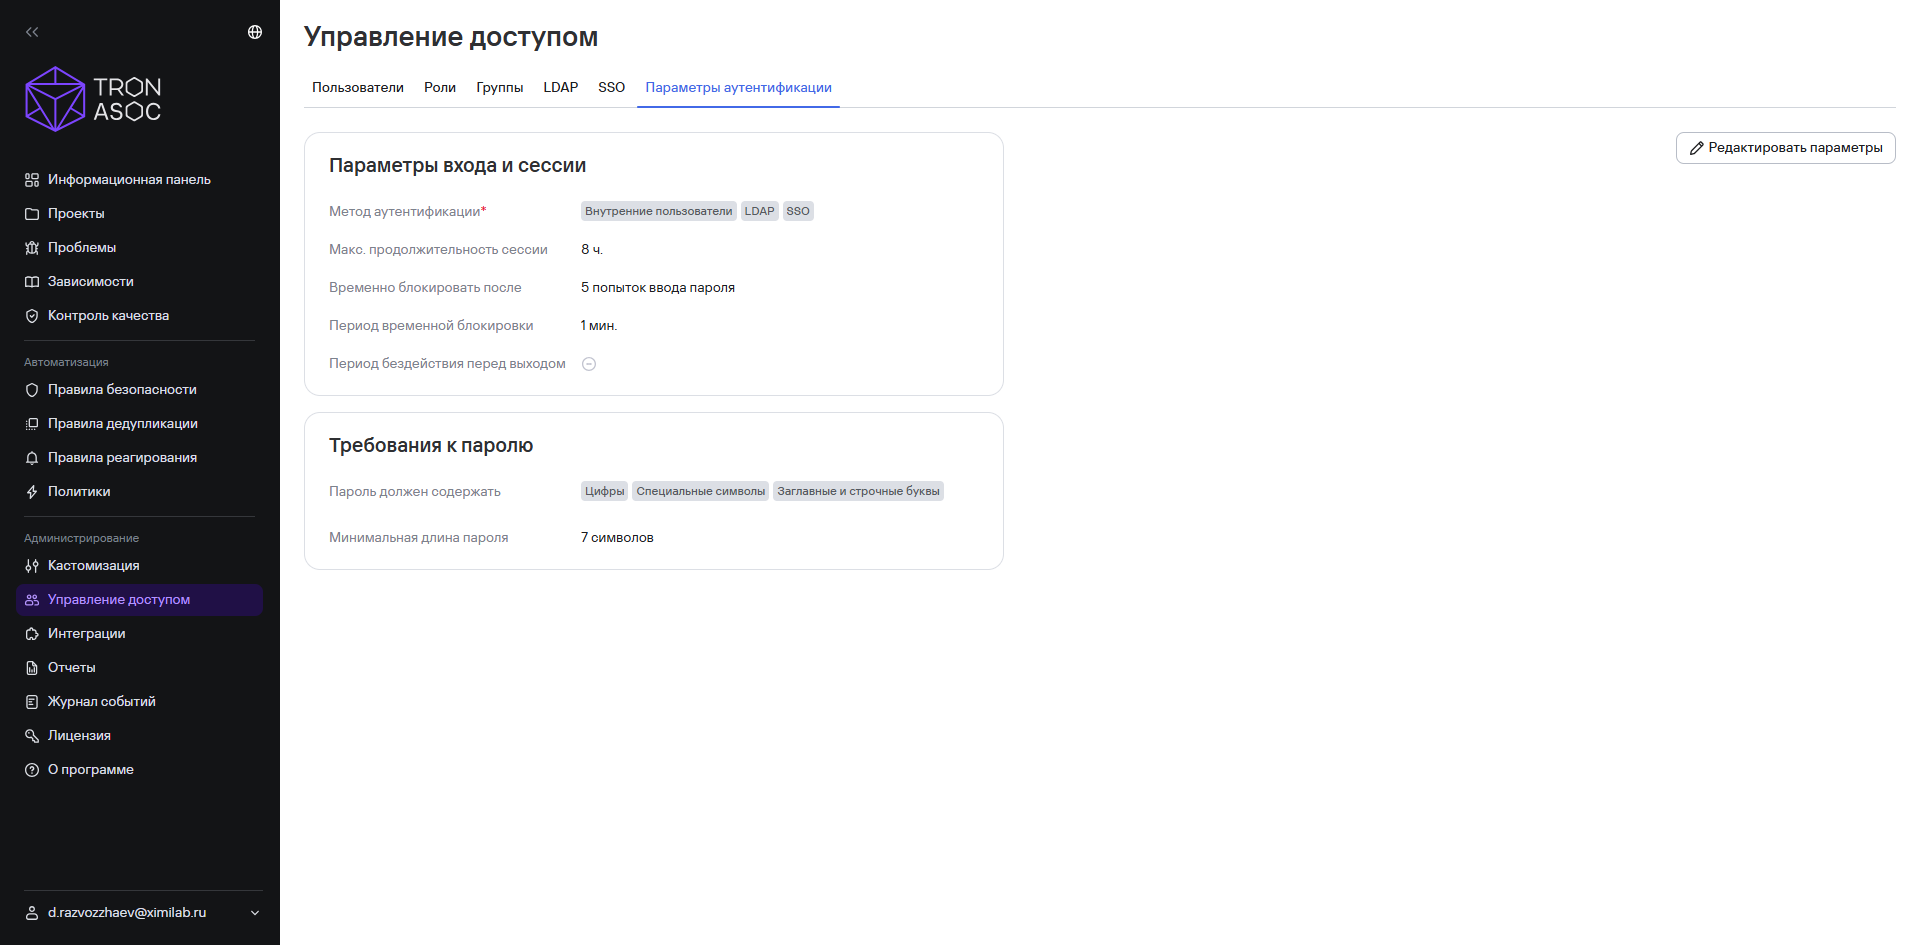
Рисунок 6 — Параметры аутентификации