Раздел «Правила безопасности»
Раздел Правила безопасности предназначен для управления правилами исключения, которые применяются к уязвимостям и другим проблемам безопасности в проектах. Правила позволяют временно или постоянно игнорировать определенные типы проблем исходя из их приоритета или иных критериев.
Подробнее о создании, активации и удалении правил см. раздел Создание и удаление правил безопасности.
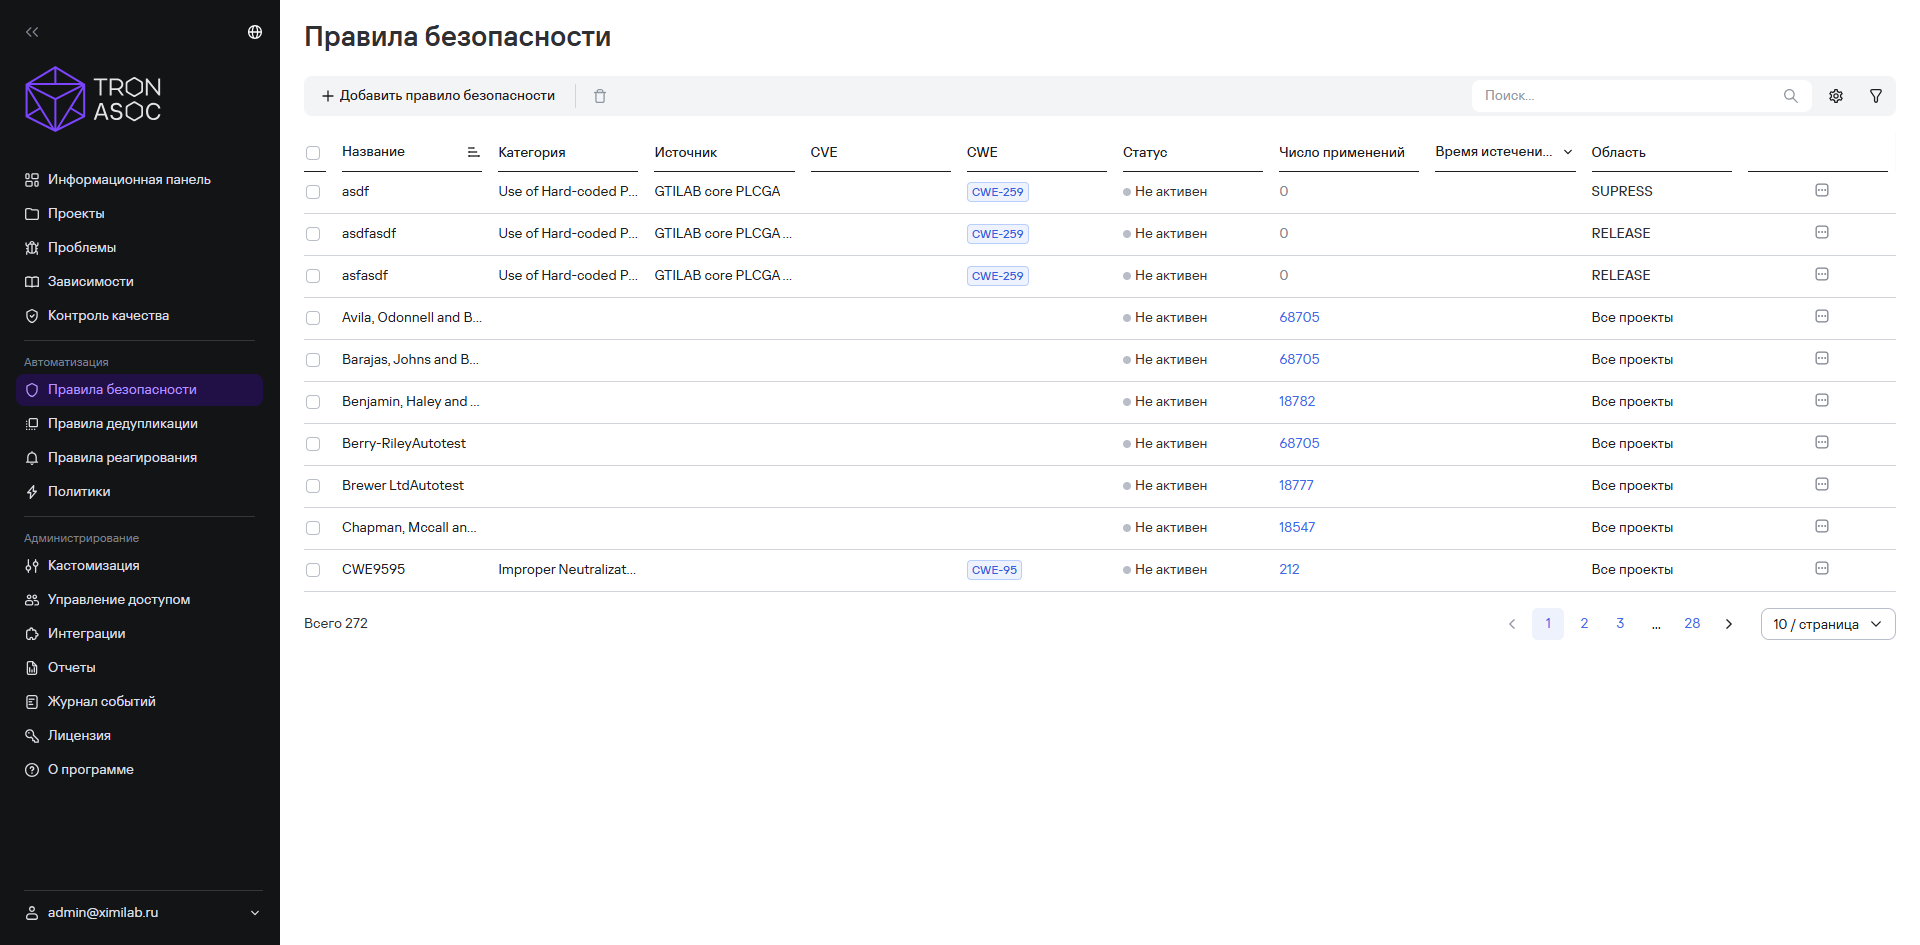
Рисунок 1 — Правила безопасности
Правила безопасности применяются к проблемам после выполненного сканирования (если сканирование запущено из TRON.ASOC) и получения отчета с результатами сканирования. Подробнее см. раздел Результаты сканирования.
Структура таблицы правил безопасности
Правила безопасности отображаются в разделе Правила безопасности в виде таблицы. Столбцы таблицы описаны ниже.
| Столбец | Описание |
|---|---|
| Название | Название или идентификатор правила безопасности |
| Категория | Категория проблемы, к которой применяется правило |
| Источник | Источник сканирования, к которому применяется правило |
| CVE | Уникальный идентификатор уязвимости в базе CVE |
| CWE | Код CWE (Common Weakness Enumeration) |
| Статус | Статус активности правила |
| Число применений | Количество применений правила |
| Время истечения срока действия | Дата, когда правило перестает действовать |
| Область | Область проектов |
Столбцы, кроме столбца Название, можно скрывать и менять местами.
Фильтрация правил безопасности
Правила безопасности можно фильтровать по следующим полям:
- Создано — период, в течение которого было создано правило безопасности; задается в полях От и До в формате
ДД.ММ.ГГГГ; - Обновлено — период, в течение которого было обновлено правило безопасности; задается в полях От и До в формате
ДД.ММ.ГГГГ; - Истечение срока действия — период, в течение которого истекает срок действия правила безопасности; задается в полях От и До в формате
ДД.ММ.ГГГГ; - Категория;
- Источник;
- CVE;
- CWE;
- Статус.
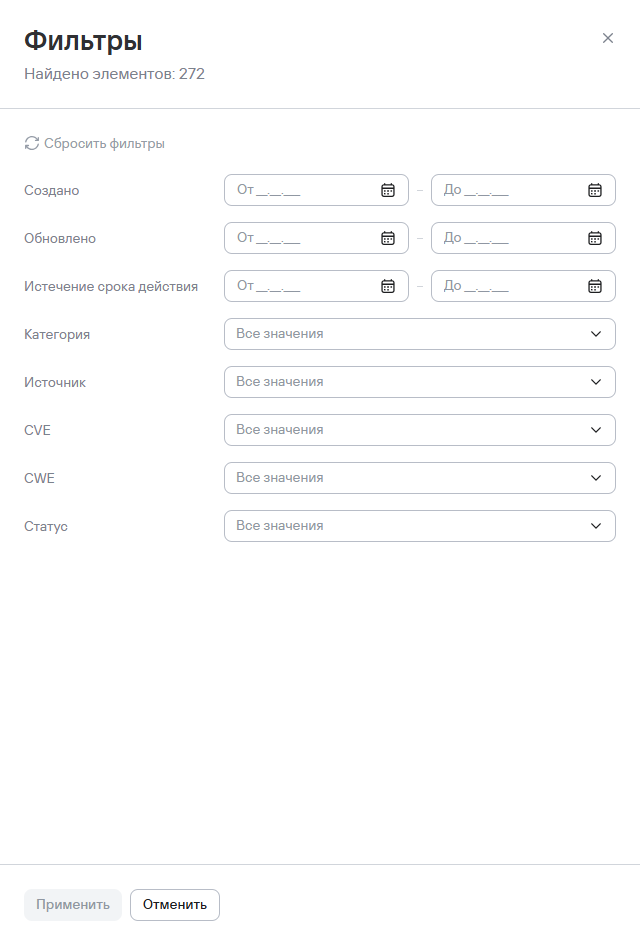
Рисунок 2 — Фильтры правил безопасности