Раздел «Информационная панель»
Информационная панель содержит сводные графики (виджеты) по уязвимостям за выбранный период. Данные обновляются раз в сутки.
На информационной панели доступны следующие виджеты (графики):
- Кумулятивный график;
- Открытые уязвимости;
- Наиболее распространенные открытые уязвимости;
- Наиболее распространенные критические и высокие уязвимости;
- Наиболее уязвимые проекты;
- Среднее время выявления дефекта ИБ;
- Метрики;
- Количество уязвимостей;
- Среднее время жизни дефекта ИБ;
- Процент устраненных уязвимостей;
- Количество дубликатов;
- Количество False-positive;
- Среднее время исправления дефекта ИБ;
- Плотность риска;
- Интегральный риск-индекс;
- Частота проведения сканирования;
- Проблемы по инструментам безопасности;
- Проблемы выбранного инструмента.
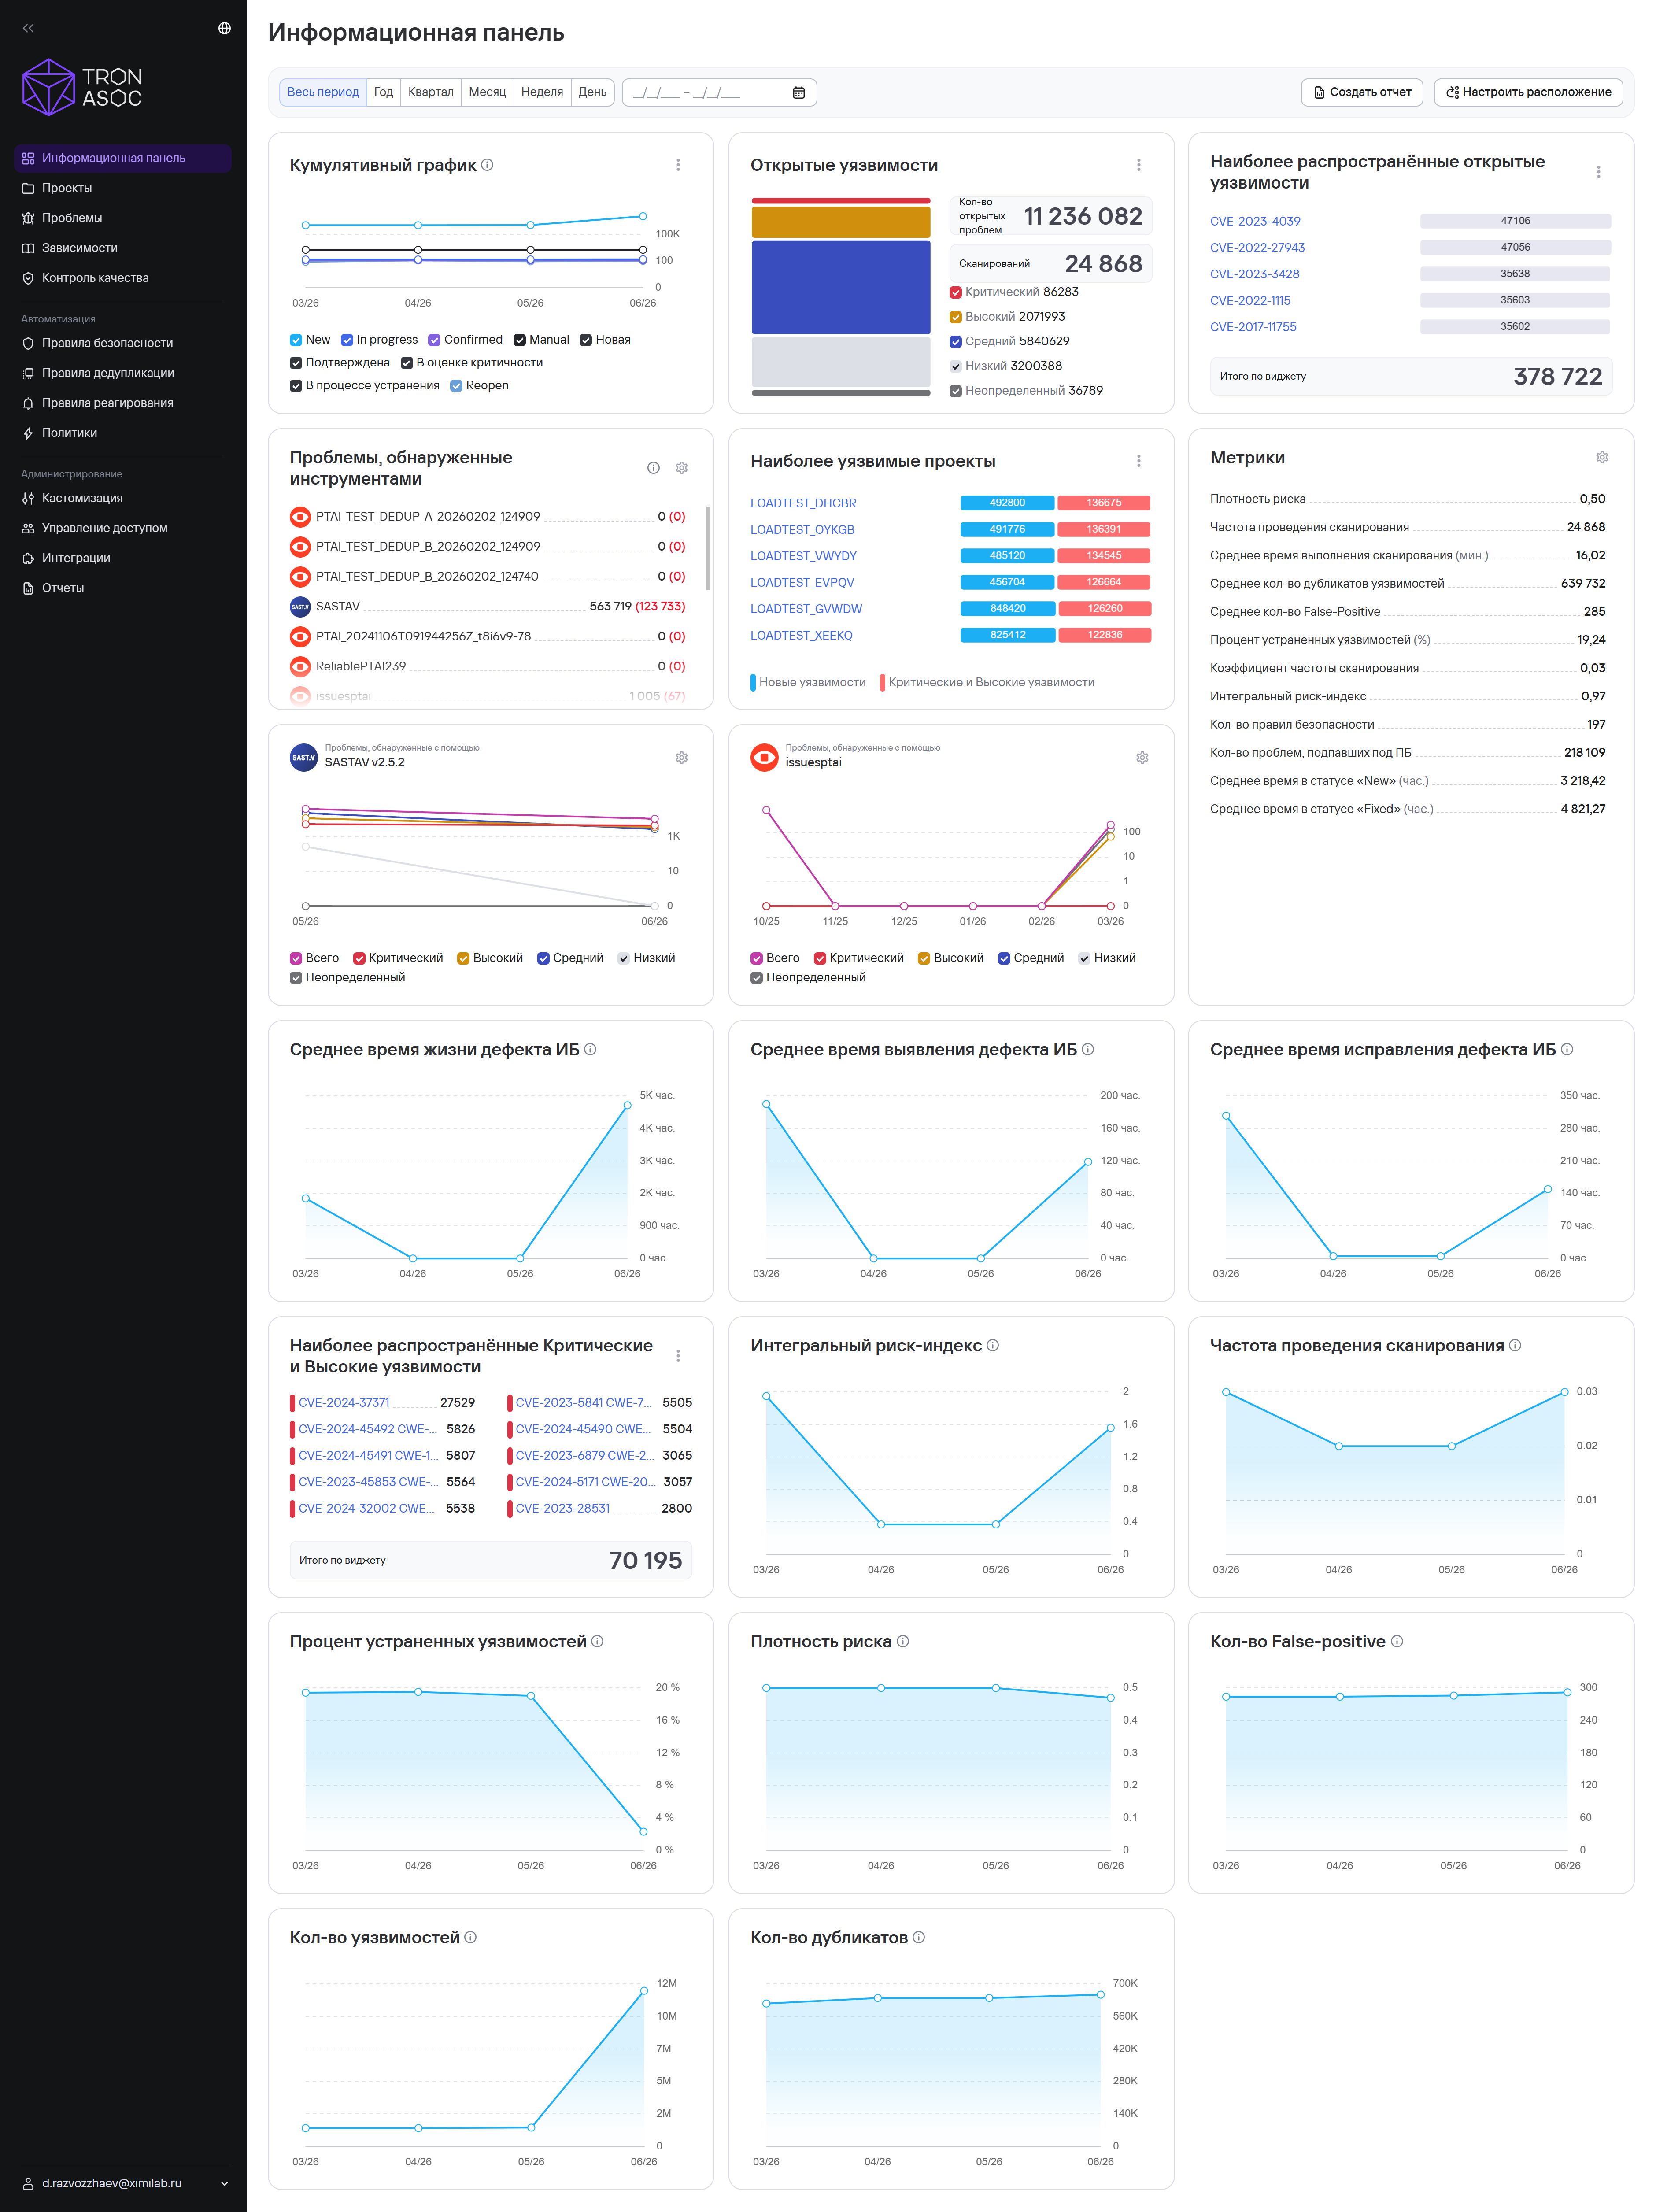
Рисунок 1 — Информационная панель
Принцип работы кумулятивных графиков
Кумулятивные графики (значения в них со временем только растут):
- Среднее время жизни дефекта ИБ;
- Среднее время выявления дефекта ИБ;
- Среднее время исправления дефекта ИБ;
- Наиболее распространенные критические и высокие уязвимости;
- Интегральный риск-индекс;
- Частота проведения сканирования;
- Процент устраненных уязвимостей;
- Плотность риска;
- Количество False-positive;
- Количество уязвимостей;
- Количество дубликатов.
Кумулятивные графики получают данные из общего кэша, не привязанного к отдельному пользователю. Чтобы исключить избыточную нагрузку на систему при частых запросах на обновление, кэш обновляется с задержкой. Значение задержки и параметр, определяющий режим обновления данных в реальном времени, устанавливаются в переменных окружения (по умолчанию параметр активен).
В зависимости от значения параметра кумулятивные графики работают в одном из двух режимов обновления:
- при включенном параметре данные обновляются в режиме реального времени с учетом заданной задержки между обновлениями;
- при отключенном параметре данные обновляются один раз в сутки, в 00:00 по серверному времени. Актуальное серверное время устанавливается с учетом часового пояса пользователя и UTC.
Время обновления графиков
Время обновления настраивается с помощью переменной окружения APP_CUM_CRON в конфигурационном файле.
Кумулятивный график
Этот виджет отображает динамику выявления уязвимостей за выбранный период времени с возможностью анализа изменения общего количества проблем безопасности.
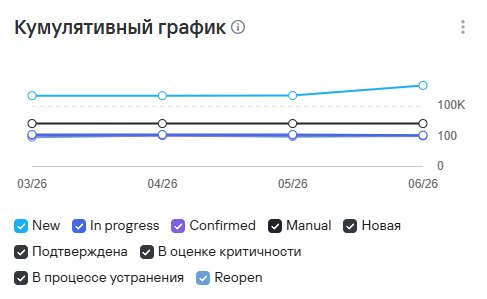
Рисунок 2 — Кумулятивный график выявленных уязвимостей
Открытые уязвимости
Этот виджет показывает общее количество выявленных уязвимостей с распределением по уровням критичности и статусам.
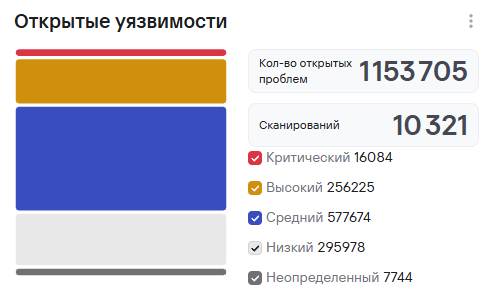
Рисунок 3 — Общее количество открытых уязвимостей
Наиболее распространенные открытые уязвимости
Этот виджет отображает количество незакрытых проблем безопасности, требующих обработки или устранения.
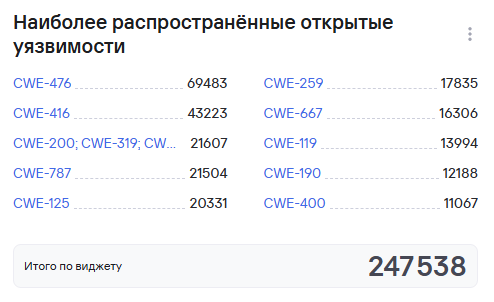
Рисунок 4 — Наиболее распространенные открытые уязвимости
Наиболее распространенные критические и высокие уязвимости
Этот виджет показывает список наиболее критичных проблем безопасности с высоким уровнем риска и приоритетом устранения.
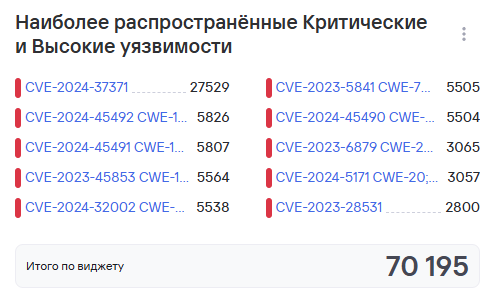
Рисунок 5 — Наиболее распространенные критические и высокие уязвимости
Наиболее уязвимые проекты
Этот виджет отображает проекты с наибольшим количеством выявленных проблем безопасности за выбранный период.
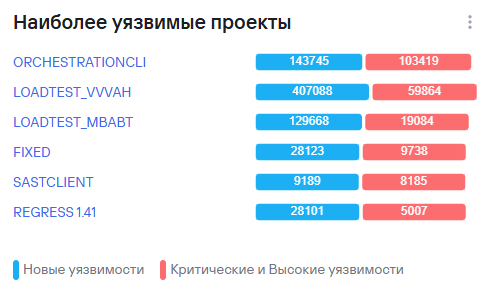
Рисунок 6 — Наиболее уязвимые проекты
Среднее время выявления дефекта ИБ
Этот виджет показывает среднее время между появлением проблемы безопасности и ее обнаружением средствами анализа.
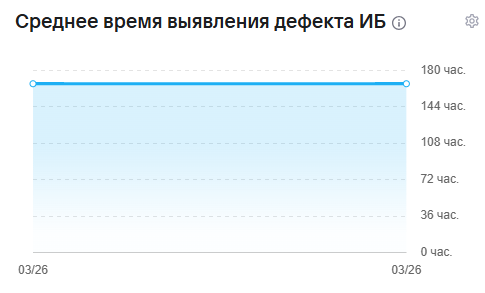
Рисунок 7 — Среднее время выявления дефекта ИБ
Метрики
Этот виджет отображает ключевые показатели эффективности процессов безопасной разработки и обработки проблем безопасности.
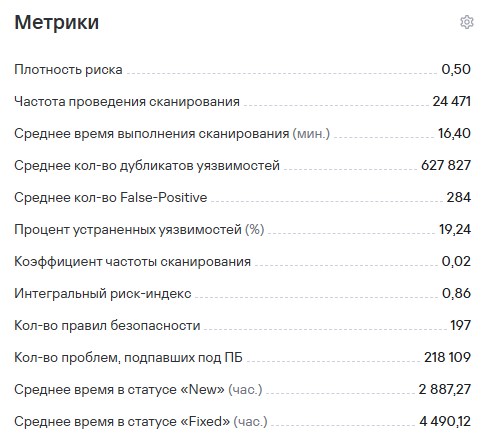
Рисунок 8 — Метрики
Количество уязвимостей
Этот виджет отображает общее количество выявленных проблем безопасности за выбранный период.

Рисунок 9 — Количество уязвимостей
Среднее время жизни дефекта ИБ
Этот виджет показывает медианное время существования проблемы безопасности от момента обнаружения до закрытия.
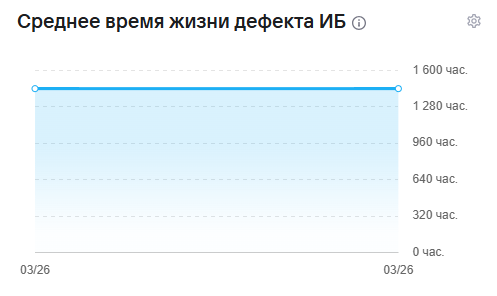
Рисунок 10 — Среднее время жизни дефекта ИБ
Процент устраненных уязвимостей
Этот виджет отображает отношение количества закрытых проблем безопасности к общему числу выявленных уязвимостей.

Рисунок 11 — Процент устраненных уязвимостей
Количество дубликатов
Этот виджет показывает количество проблем безопасности, определенных системой как дублирующиеся.

Рисунок 12 — Количество дубликатов
Количество False-positive
Этот виджет отображает количество ложноположительных уязвимостей.

Рисунок 13 — Количество False-positive
Среднее время исправления дефекта ИБ
Этот виджет показывает среднее время, затрачиваемое на устранение проблем безопасности.
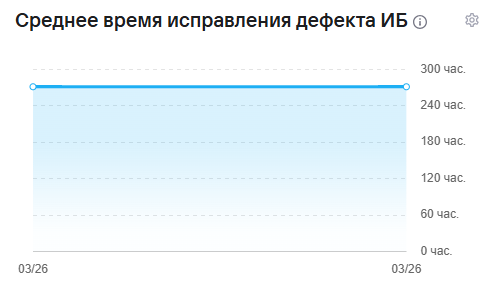
Рисунок 14 — Среднее время исправления дефекта ИБ
Плотность риска
Этот виджет отображает концентрацию проблем безопасности относительно объема анализируемого приложения или проекта.

Рисунок 15 — Плотность риска
Интегральный риск-индекс
Этот виджет показывает сводный показатель уровня риска проекта с учетом критичности и количества выявленных уязвимостей.

Рисунок 16 — Интегральный риск-индекс
Частота проведения сканирования
Этот виджет показывает, как часто в проектах запускаются проверки безопасности и сканирования.

Рисунок 17 — Частота проведения сканирования
Проблемы по инструментам безопасности
Этот виджет показывает общее количество уязвимостей, обнаруженных с помощью выбранных инструментов безопасности.
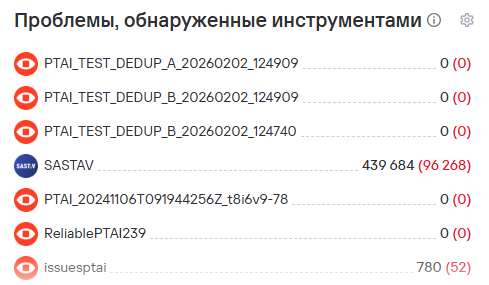
Рисунок 18 — Проблемы по инструментам безопасности
Проблемы выбранного инструмента
Этот виджет показывает общее количество уязвимостей, обнаруженных с помощью одного выбранного инструмента безопасности.
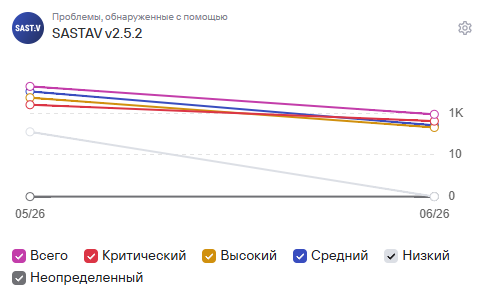
Рисунок 19 — Проблемы выбранного инструмента
Формулы расчетов показателей
Покрытие практиками безопасной разработки
Показатель степени покрытия практиками безопасной разработки рассчитывается по следующей формуле:
Coverage%
  = (Количество систем с применением практик
     / Общее количество систем) × 100
Плотность риска (M)
Показатель плотности риска рассчитывается по следующей формуле:
M = (C_крит × W_крит
     + C_хай × W_хай
     + C_медиум × W_медиум
     + C_лоу × W_лоу
     + C_неопредел × W_неопредел)
    / C_все
где:
C_крит— количество критических уязвимостей в проекте;C_хай— количество уязвимостей высокого уровня в проекте;C_медиум— количество уязвимостей среднего уровня в проекте;C_лоу— количество уязвимостей низкого уровня в проекте;C_неопредел— количество уязвимостей с неопределенным уровнем критичности в проекте;W_крит,W_хай,W_медиум,W_лоу,W_неопредел— весовые коэффициенты для каждого уровня критичности:W_крит = 1.0;W_хай = 0.8;W_медиум = 0.5;W_лоу = 0.2;W_неопредел = 0.3;
C_все— общее количество уязвимостей в проекте.
Показатель C_все рассчитывается по следующей формуле:
C_все = C_крит + C_хай + C_медиум
        + C_лоу + C_неопредел
Интегральный риск-индекс
Показатель интегрального риск-индекса рассчитывается по следующей формуле:
R = (H × V × L)^(1/3)
где:
H— плотность риска;V— коэффициент частоты сканирования;L— коэффициент времени исправления.
Коэффициент V
Коэффициент V (частоты сканирования) рассчитывается по следующей формуле:
V = (F_проект - F_мин) / (F_макс - F_мин)
где:
F_проект— частота сканирования в проекте;F_мин— минимальная частота сканирования среди всех проектов;F_макс— максимальная частота сканирования среди всех проектов.
Формула нормирует частоту сканирования проекта относительно минимального и максимального значений по всем проектам. Значение коэффициента V находится в диапазоне от 0 до 1:
- значение, близкое к 0, соответствует низкой частоте сканирования;
- значение, близкое к 1, соответствует высокой частоте сканирования.
Коэффициент времени исправления и идентификации дефектов L
Этот коэффициент оценивает скорость устранения уязвимостей относительно медианного значения и рассчитывается по следующей формуле:
L = (MTTR_текущая + MTTD_текущая)
    / (MTTR_медианная + MTTD_медианная)
где:
MTTR_текущая— среднее время исправления уязвимости (Mean Time To Resolve);MTTD_текущая— среднее время обнаружения уязвимости (Mean Time To Detect);MTTR_медианная— медианное время исправления уязвимостей по всем проектам;MTTD_медианная— медианное время обнаружения уязвимостей по всем проектам.
Коэффициент L отражает отклонение времени обработки дефектов от медианных значений:
- значение
L < 1означает, что проект исправляет и обнаруживает уязвимости быстрее медианного значения; - значение
L = 1соответствует медианному уровню; - значение
L > 1означает, что обработка уязвимостей выполняется медленнее медианного значения.
Прочие показатели
Процент устраненных уязвимостей
Этот показатель рассчитывается, как отношение количества закрытых уязвимостей к общему числу уязвимостей в проекте.
Среднее время нахождения в определенном статусе
Показатель среднего времени нахождения в определенном статусе рассчитывается как медианное время нахождения в каждом статусе в целочисленном формате часов.
Среднее время жизни дефекта (Lead Time)
Значение среднего времени жизни дефекта рассчитывается как медианное время жизни дефекта, т.е. от статуса Новый (New) до любого закрытого статуса (например, Fixed).
Среднее время идентификации (MTTD)
Показатель среднего времени идентификации рассчитывается как медианное время идентификации дефектов в проекте/проектах. Под идентификацией дефекта подразумевается изменение статуса от Новый (New) до любого другого следующего статуса.
Среднее время исправления (MTTR)
Показатель среднего времени исправления рассчитывается как медианное время от открытого статуса, отличного от Новый (New) до закрытого статуса.